- 휴대전화가 없어도 로그인할 수 있게 복구 수단 점검하기
- 복구 수단을 한곳에 목록으로 만들기
- 1단계: 복구 이메일과 전화번호가 살아 있는지 확인하기
조회 1 · 전체 글
대표 이미지: Grigent Guide가 이 글의 주제에 맞춰 AI로 제작한 편집 일러스트입니다. 실제 상품·행사·기관의 촬영 사진은 아닙니다.
휴대전화가 없어도 로그인할 수 있게 복구 수단 점검하기
2단계 인증을 켜면 계정 보안이 좋아지지만, 인증 수단을 휴대전화 한 대에만 몰아두면 기기를 잃어버리거나 고장 났을 때 본인도 로그인하지 못할 수 있습니다. 새 휴대전화로 바꾼 뒤 예전 기기를 초기화했는데 인증 앱 이전을 하지 않았거나, 복구 전화번호가 오래전에 해지한 번호인 경우도 흔합니다.
안전한 계정은 비밀번호가 강한 계정만을 뜻하지 않습니다. 주 인증 수단을 사용할 수 없을 때 본인이 복구할 수 있고, 다른 사람은 그 복구 경로를 빼앗기 어려운 계정이어야 합니다. 이 글은 Google과 Apple의 공식 안내를 바탕으로 복구 이메일, 백업 코드, 패스키, 복구 키를 실제로 사용할 수 있는지 점검하는 방법을 정리합니다.
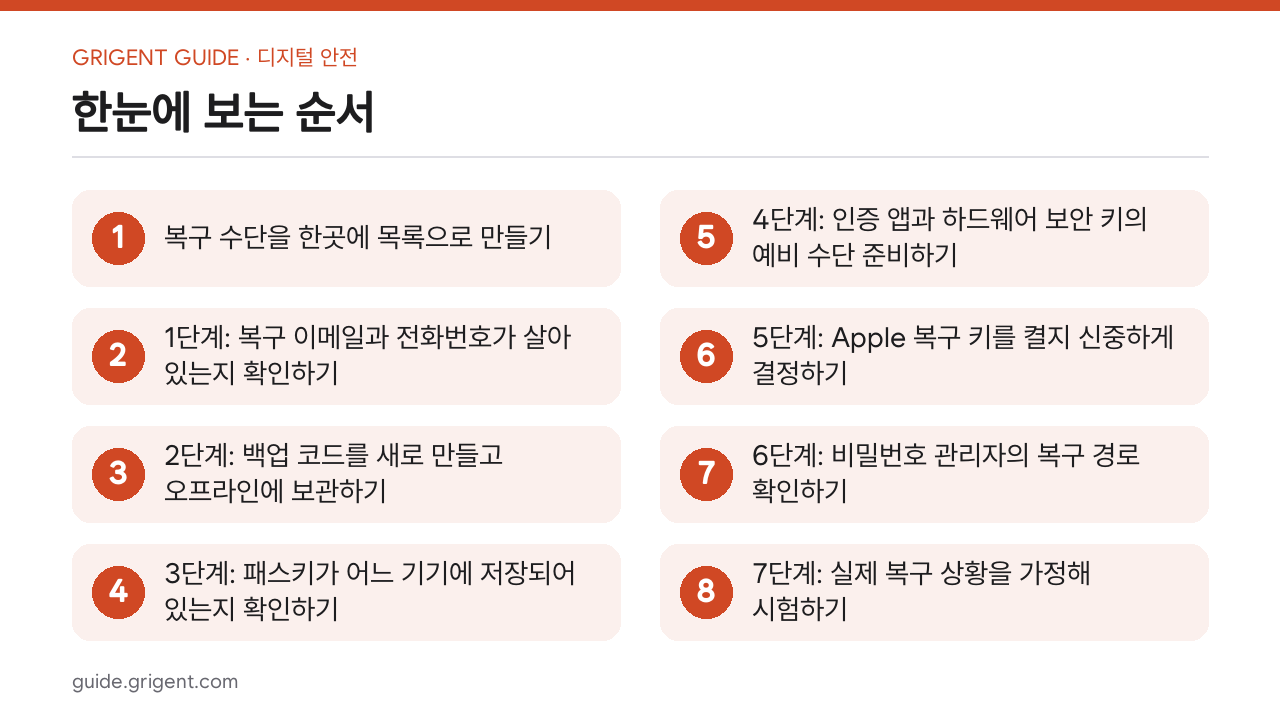
복구 수단을 한곳에 목록으로 만들기
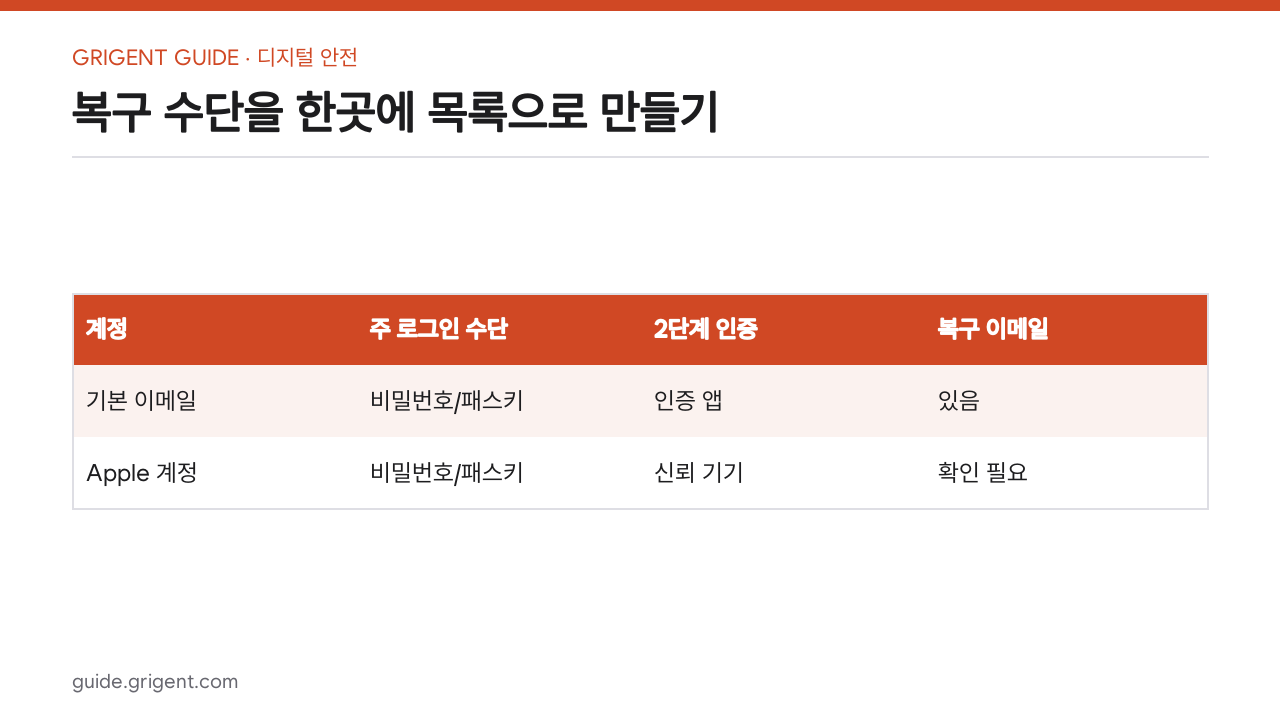
가장 중요한 계정부터 적습니다. 이메일, Apple 또는 Google 계정, 비밀번호 관리자, 금융·업무 계정 순으로 시작하면 됩니다. 비밀번호 자체를 표에 적지 말고 어떤 수단이 등록되어 있는지만 기록합니다.
| 계정 | 주 로그인 수단 | 2단계 인증 | 복구 이메일 | 백업 코드 | 신뢰 기기 | 마지막 점검일 |
|---|---|---|---|---|---|---|
| 기본 이메일 | 비밀번호/패스키 | 인증 앱 | 있음 | 보관함 | 노트북 | 오늘 |
| Apple 계정 | 비밀번호/패스키 | 신뢰 기기 | 확인 필요 | 해당 방식 확인 | iPad | 오늘 |
이 표는 공격자에게도 유용할 수 있으므로 공개 문서나 공유 메모에 두지 않습니다. 비밀번호 관리자의 보안 메모 또는 오프라인 기록처럼 접근을 통제할 수 있는 곳에 보관합니다.
1단계: 복구 이메일과 전화번호가 살아 있는지 확인하기
복구 이메일 주소가 등록되어 있어도 그 메일함에 로그인하지 못하면 소용이 없습니다. 복구 이메일에 직접 접속해 최근 보안 알림을 받을 수 있는지 확인합니다. 회사나 학교에서 제공한 주소는 퇴사·졸업 뒤 접근이 끊길 수 있으므로 개인 계정의 유일한 복구 수단으로 두지 않는 편이 좋습니다.
전화번호도 실제로 사용 중인지 확인합니다. 국가번호와 번호가 정확한지, 문자와 통화를 받을 수 있는지 봅니다. 다만 전화번호 한 개만 믿으면 기기 분실, 번호 변경, 유심 관련 피해에 취약할 수 있습니다. 전화번호와 다른 종류의 복구 수단을 함께 준비합니다.
복구 정보를 바꾼 직후에는 보안상 일정 기간 제한이 생길 수 있습니다. 여행이나 기기 교체 직전에 급하게 변경하기보다 평소에 점검하고, 서비스가 보내는 변경 알림을 보관합니다.
2단계: 백업 코드를 새로 만들고 오프라인에 보관하기
Google의 백업 코드는 휴대전화를 사용할 수 없을 때 2단계 인증을 통과할 수 있는 일회용 코드입니다. 코드를 생성하면 각 코드는 한 번만 사용할 수 있고, 새 묶음을 만들면 이전 코드가 무효가 될 수 있으므로 최신 상태를 관리해야 합니다.
백업 코드를 안전하게 보관하는 방법은 다음과 같습니다.
- 인쇄해 집의 안전한 장소에 보관한다.
- 암호화된 비밀번호 관리자의 보안 메모에 저장한다.
- 주 휴대전화와 다른 신뢰 기기에 암호화해 보관한다.
- 사용한 코드는 즉시 표시하고 남은 수를 정기적으로 확인한다.
휴대전화 사진첩, 이메일 임시 보관함, 공개 클라우드 링크처럼 기기 분실과 동시에 노출될 수 있는 곳은 피합니다. 코드 파일 이름도 google-backup-codes.txt처럼 계정과 목적이 바로 드러나지 않게 관리합니다.
백업 코드는 비밀번호와 비슷한 비밀정보입니다. 다른 사람에게 보내거나 고객센터라고 주장하는 사람에게 읽어주지 않습니다.
3단계: 패스키가 어느 기기에 저장되어 있는지 확인하기
패스키는 비밀번호 대신 기기 잠금 해제 방식으로 로그인하게 해 주며 피싱에 강한 장점이 있습니다. 그러나 “패스키를 만들었다”는 사실만 알고 어느 기기나 비밀번호 관리자에 저장됐는지 모르면 기기 교체 때 곤란할 수 있습니다.
다음 내용을 확인합니다.
- 패스키가 저장된 기기 또는 비밀번호 관리자
- 다른 기기와 안전하게 동기화되는지
- 기기를 잃었을 때 원격으로 제거할 수 있는지
- 패스키 외에 사용할 수 있는 복구 수단이 있는지
- 공용 또는 다른 사람 소유 기기에 패스키를 만들지 않았는지
Google은 본인이 소유하고 사용하는 기기에만 패스키를 만들라고 안내합니다. 다른 사람이 잠금을 해제할 수 있는 공유 기기라면 그 사람이 계정에 접근할 가능성도 생깁니다. 오래된 기기를 판매하거나 양도하기 전에는 계정에서 패스키와 신뢰 기기 등록 상태를 확인하고 안전하게 초기화합니다.
4단계: 인증 앱과 하드웨어 보안 키의 예비 수단 준비하기
인증 앱을 쓴다면 계정 이전 또는 백업 방식이 무엇인지 확인합니다. 앱이 자동으로 클라우드 동기화된다고 가정하지 않습니다. 새 기기로 바꿀 때 각 계정의 인증이 실제로 동작하는지 확인한 뒤 기존 기기를 초기화합니다.
하드웨어 보안 키를 사용한다면 가능하면 예비 키를 함께 등록하고, 두 키를 같은 가방에 보관하지 않습니다. 주 키는 평소 가지고 다니고 예비 키는 안전한 장소에 보관하는 식으로 물리적으로 분리합니다. 어떤 계정에 어떤 키가 등록되어 있는지 기록하되, 키 자체와 기록을 함께 노출하지 않습니다.
문자 인증, 인증 앱, 패스키, 보안 키 중 하나만 절대적인 정답은 아닙니다. 계정의 중요도와 사용 환경에 맞게 서로 다른 종류의 수단을 두 개 이상 준비하는 것이 핵심입니다.
5단계: Apple 복구 키를 켤지 신중하게 결정하기
Apple의 복구 키는 계정 보안을 강화하는 선택 기능이지만, 사용자가 복구 책임을 더 크게 맡게 됩니다. Apple은 복구 키를 설정한 뒤 계정 접근에 문제가 생기면 신뢰하는 기기나 복구 키가 필요할 수 있으며, 키를 잃어버리면 계정에 영구적으로 접근하지 못할 가능성이 있다고 안내합니다.
따라서 복구 키를 켜기 전에 다음을 결정해야 합니다.
- 키를 어디에 보관할 것인가?
- 집이 아닌 두 번째 안전한 장소가 필요한가?
- 가족이나 비상 연락 담당자가 존재와 사용 절차를 아는가?
- 신뢰 기기를 모두 잃었을 때 키에 접근할 수 있는가?
- 키를 갱신했을 때 이전 사본을 폐기할 수 있는가?
복구 키를 화면 캡처해 같은 iPhone 사진첩에만 보관하는 것은 좋은 대비가 아닙니다. 기기 분실과 함께 키에도 접근하지 못할 수 있기 때문입니다. 기능의 장점과 책임을 이해하지 못했다면 먼저 기본 복구 수단부터 정리하고 결정합니다.
6단계: 비밀번호 관리자의 복구 경로 확인하기
여러 계정의 비밀번호와 패스키를 비밀번호 관리자에 보관한다면 그 계정이 가장 중요한 계정 중 하나가 됩니다. 마스터 비밀번호를 잊었을 때 복구 가능한지, 긴급 접근 기능이 있는지, 새 기기 로그인에 어떤 인증이 필요한지 공식 문서에서 확인합니다.
마스터 비밀번호를 다른 계정에 재사용하지 않습니다. 복구 키나 비상용 키트가 제공된다면 주 기기와 분리해 안전하게 보관합니다. 비밀번호 관리자에 로그인할 유일한 2단계 인증 수단을 그 비밀번호 관리자 안에만 넣으면 순환 잠금이 생길 수 있으므로 비상 접근 경로를 따로 둡니다.
7단계: 실제 복구 상황을 가정해 시험하기
설정 화면만 보고 끝내지 말고, 현재 로그인된 세션을 모두 종료하지 않는 범위에서 보조 기기로 시험합니다. 계정을 잠글 위험이 있으므로 주 기기와 신뢰 세션을 유지한 채 진행합니다.
- 다른 신뢰할 수 있는 브라우저에서 로그인을 시작합니다.
- 주 휴대전화가 없다고 가정하고 다른 인증 방법을 선택합니다.
- 백업 코드 또는 예비 수단이 정상 동작하는지 확인합니다.
- 로그인 알림이 복구 이메일과 기존 기기에 도착하는지 봅니다.
- 시험에 사용한 백업 코드는 사용 처리하고 남은 코드를 확인합니다.
- 낯선 브라우저의 세션을 로그아웃합니다.
서비스가 계정 복구를 의심스러운 활동으로 판단할 수 있으므로, 여러 지역이나 VPN을 오가며 반복하지 않습니다. 오류가 생기면 무작정 여러 번 시도하기보다 공식 복구 안내를 확인합니다.
기기 교체 전후 체크리스트
기존 기기를 초기화하기 전
- [ ] 새 기기에서 기본 이메일에 로그인했다.
- [ ] 인증 앱의 계정 이전을 완료했다.
- [ ] 패스키와 비밀번호 동기화를 확인했다.
- [ ] 은행·업무 계정의 인증 절차를 확인했다.
- [ ] 최신 백업 코드를 별도 장소에 보관했다.
- [ ] 새 기기가 계정의 신뢰 기기로 표시된다.
기존 기기를 판매하거나 반납하기 전
- [ ] 중요한 데이터가 백업되었다.
- [ ] 계정에서 오래된 세션과 패스키를 확인했다.
- [ ] 기기 찾기와 활성화 잠금 해제 절차를 공식 안내대로 진행했다.
- [ ] 유심 또는 eSIM 처리를 완료했다.
- [ ] 제조사의 방식으로 기기를 초기화했다.
가족과 팀 계정은 개인 계정과 다르게 준비하기
가족의 사진 저장소나 공동 서비스가 한 사람의 휴대전화에만 의존하지 않게 합니다. 누가 결제를 관리하고, 비상시에 누가 복구를 도울 수 있는지 정합니다. 단, 서로의 비밀번호를 평문으로 공유하는 방식은 피합니다.
업무 계정은 개인 전화번호와 개인 이메일만으로 복구되지 않게 조직 차원의 관리자와 절차를 마련해야 합니다. 퇴사자 번호가 서비스 계정의 유일한 인증 수단으로 남아 있지 않은지 정기적으로 점검합니다. 공용 계정 대신 사람별 계정과 역할 기반 권한을 사용하는 편이 기록과 회수에 유리합니다.
분기마다 확인할 여섯 가지
- 복구 이메일에 지금 로그인할 수 있는가?
- 복구 전화번호가 현재 번호인가?
- 백업 코드가 최신이며 남아 있는가?
- 패스키와 신뢰 기기 목록에 모르는 기기가 없는가?
- 인증 앱을 잃었을 때 사용할 다른 수단이 있는가?
- 복구 키를 켰다면 주 기기 밖에서 접근할 수 있는가?
변경한 날짜를 기록하고, 오래된 기기와 사용하지 않는 앱 접근 권한을 함께 정리합니다.
마무리
복구 수단 점검의 목표는 인증을 약하게 만드는 것이 아니라, 강한 인증을 유지하면서 본인에게만 안전한 예비 경로를 마련하는 것입니다. 주 휴대전화 하나에 문자, 인증 앱, 백업 코드, 복구 메일까지 모두 몰아두지 마세요. 복구 이메일, 오프라인 백업 코드, 신뢰 기기 또는 보안 키처럼 성격이 다른 수단을 분리해 준비하고 실제로 한 번 시험해 두면 기기 분실이나 교체 때 훨씬 침착하게 대응할 수 있습니다.
공식 참고 자료
- 2단계 인증 사용하기 — Google 계정 고객센터
- 백업 코드로 로그인하기 — Google 계정 고객센터
- 비밀번호 대신 패스키로 로그인하기 — Google 계정 고객센터
- Apple 계정에 복구 키 설정하기 — Apple 지원
기능 이름과 복구 정책은 바뀔 수 있으므로 실제 설정 전에는 해당 서비스의 최신 공식 안내를 확인하세요.
확인한 공식 자료
본문은 아래 공개 자료를 바탕으로 정리했습니다. 적용 전 최신 원문과 날짜를 다시 확인하세요.